GDPR: Νέες κατευθυντήριες γραμμές του EDPB για πρόστιμα, ανωνυμοποίηση και τεχνητή νοημοσύνη
Το Ευρωπαϊκό Συμβούλιο Προστασίας Δεδομένων εξετάζει τρία σημαντικά ζητήματα συμμόρφωσης: τα διοικητικά πρόστιμα, την ανωνυμοποίηση προσωπικών δεδομένων και τη συλλογή δεδομένων από το διαδίκτυο για την ανάπτυξη AI.
Το European Data Protection Board (EDPB) δημοσίευσε το 2026 τρία σχέδια κατευθυντήριων γραμμών pπου παρουσιάζουν ιδιαίτερο ενδιαφέρον για επιχειρήσεις, οργανισμούς και επαγγελματίες που επεξεργάζονται προσωπικά δεδομένα.
Τα κείμενα αποσαφηνίζουν ζητήματα εφαρμογής του Γενικού Κανονισμού Προστασίας Δεδομένων (GDPR), χωρίς να αποτελούν ακόμη οριστικές κατευθυντήριες γραμμές.
1. GDPR και διοικητικά πρόστιμα: Τι εξετάζει το EDPB;
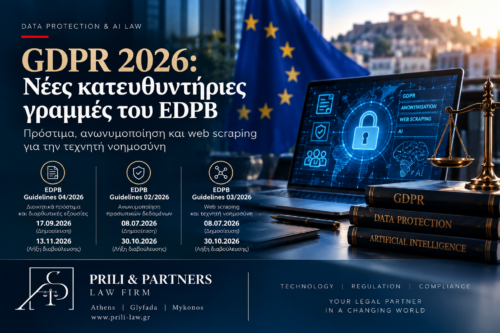
Στις 17 Σεπτεμβρίου 2026, το EDPB δημοσίευσε τις Guidelines 04/2026, σχετικά με την επιβολή διοικητικών προστίμων σε συνδυασμό με τις λοιπές διορθωτικές εξουσίες των εποπτικών αρχών.
Το ζήτημα έχει ιδιαίτερη σημασία, καθώς ο GDPR προβλέπει διαφορετικά μέτρα αντιμετώπισης παραβάσεων, όπως προειδοποιήσεις, εντολές συμμόρφωσης, περιορισμούς επεξεργασίας και χρηματικά πρόστιμα.
Το σχέδιο εξετάζει τη σχέση μεταξύ αυτών των μέτρων και την άσκηση των σχετικών εξουσιών από τις εποπτικές αρχές.
Η δημόσια διαβούλευση ολοκληρώνεται στις 13 Νοεμβρίου 2026, ώρα 23:59 CET.
Για τις επιχειρήσεις, η εξέλιξη αναδεικνύει τη σημασία της τεκμηριωμένης συμμόρφωσης και της έγκαιρης αντιμετώπισης παραβάσεων.
2. Ανωνυμοποίηση δεδομένων: Πότε παύει να εφαρμόζεται ο GDPR;
Οι Guidelines 02/2026, που δημοσιεύθηκαν στις 8 Ιουλίου 2026, εξετάζουν πότε πληροφορίες μπορούν να θεωρηθούν πραγματικά ανώνυμες.
Η διάκριση είναι ουσιώδης: τα αποτελεσματικά ανωνυμοποιημένα δεδομένα δεν αποτελούν προσωπικά δεδομένα, ενώ τα ψευδωνυμοποιημένα δεδομένα εξακολουθούν, καταρχήν, να υπάγονται στον GDPR.
Το EDPB αναδεικνύει τρία βασικά κριτήρια αξιολόγησης: την αποφυγή απομόνωσης εγγραφών, τη δυνατότητα σύνδεσης πληροφοριών και τον κίνδυνο συναγωγής συμπερασμάτων για συγκεκριμένα πρόσωπα.
Η ανωνυμοποίηση, επομένως, δεν εξασφαλίζεται απλώς με τη διαγραφή ονομάτων ή άλλων άμεσων αναγνωριστικών.
3. Web scraping και τεχνητή νοημοσύνη: Τι επιτρέπεται;
Οι Guidelines 03/2026, επίσης της 8ης Ιουλίου 2026, αφορούν τη συλλογή δεδομένων από ιστοσελίδες μέσω αυτοματοποιημένων εργαλείων (web scraping) για την ανάπτυξη παραγωγικής τεχνητής νοημοσύνης.
Το EDPB διευκρινίζει ότι η δημόσια διαθεσιμότητα μιας πληροφορίας δεν σημαίνει ότι επιτρέπεται η απεριόριστη συλλογή και επεξεργασία της.
Όταν συλλέγονται προσωπικά δεδομένα, απαιτείται συμμόρφωση με τον GDPR, συμπεριλαμβανομένων των κανόνων για τη νόμιμη βάση επεξεργασίας, τη διαφάνεια, τον περιορισμό του σκοπού και την ελαχιστοποίηση δεδομένων.
Ιδιαίτερη προσοχή απαιτείται όταν συλλέγονται ειδικές κατηγορίες προσωπικών δεδομένων, για τις οποίες εφαρμόζονται πρόσθετες προϋποθέσεις του άρθρου 9 GDPR.
Η διαβούλευση για τις Guidelines 02/2026 και 03/2026 ολοκληρώθηκε στις 30 Οκτωβρίου 2026. Η λήξη της διαβούλευσης δεν συνεπάγεται αυτόματα την οριστική υιοθέτηση των κειμένων.
Τι πρέπει να κάνουν οι επιχειρήσεις;
Οι επιχειρήσεις που επεξεργάζονται προσωπικά δεδομένα ή χρησιμοποιούν τεχνητή νοημοσύνη είναι σκόπιμο να επανεξετάσουν:
- Τη νομιμότητα και την τεκμηρίωση των δραστηριοτήτων επεξεργασίας.
- Την αποτελεσματικότητα των τεχνικών ανωνυμοποίησης.
- Τις πηγές και τις νόμιμες βάσεις συλλογής δεδομένων για εφαρμογές AI.
- Τις εσωτερικές διαδικασίες διαχείρισης περιστατικών παραβίασης και συνεργασίας με τις εποπτικές αρχές.
Συμπέρασμα
Οι νέες πρωτοβουλίες του EDPB επιβεβαιώνουν τη στενή σύνδεση μεταξύ GDPR, εταιρικής συμμόρφωσης και τεχνητής νοημοσύνης.
Παρότι οι κατευθυντήριες γραμμές βρίσκονται ακόμη στο στάδιο της διαβούλευσης ή της επεξεργασίας, αποτελούν σημαντική ένδειξη των ζητημάτων στα οποία εστιάζουν οι ευρωπαϊκές αρχές προστασίας δεδομένων.
Η έγκαιρη νομική αξιολόγηση μπορεί να συμβάλει στην πρόληψη παραβάσεων και στη μείωση του κανονιστικού κινδύνου.
Πρωτογενείς πηγές
- EDPB, Guidelines 04/2026 on administrative fines and other corrective powers, 17.09.2026.
- EDPB, Guidelines 02/2026 on Anonymisation, 08.07.2026.
- EDPB, Guidelines 03/2026 on web scraping in the context of generative AI, 08.07.2026.
- Κανονισμός (ΕΕ) 2016/679 (GDPR), ιδίως άρθρα 5, 6, 9, 58 και 83.
PRILI & PARTNERS LAW FIRM
Athens | Glyfada | Mykonos
www.prili-law.gr
Το παρόν άρθρο έχει ενημερωτικό χαρακτήρα και δεν συνιστά εξατομικευμένη νομική συμβουλή. Για την προετοιμασία του χρησιμοποιήθηκαν εργαλεία τεχνητής νοημοσύνης. Το περιεχόμενο έχει υποβληθεί σε ανθρώπινο νομικό έλεγχο και συντακτική επιμέλεια πριν από τη δημοσίευσή του.
____
GDPR 2026: New EDPB Guidelines on Administrative Fines, Anonymisation and Artificial Intelligence
The European Data Protection Board is addressing three important data protection issues: administrative fines, data anonymisation and web scraping for generative AI. What should businesses know?
The European Data Protection Board (EDPB) published three draft guidelines in 2026 addressing significant aspects of compliance with the General Data Protection Regulation (GDPR).
These initiatives concern the exercise of supervisory authorities’ enforcement powers, the conditions under which personal data may be considered anonymous, and the collection of publicly accessible information for developing generative artificial intelligence.
Importantly, the guidelines remain draft documents rather than finally adopted guidance. They do not, in themselves, introduce new legislation.
1. GDPR Administrative Fines: What Is the EDPB Proposing?
On 17 September 2026, the EDPB published Guidelines 04/2026, addressing the relationship between administrative fines and other corrective powers available to data protection supervisory authorities.
Under Article 58 GDPR, supervisory authorities may exercise various corrective powers, including issuing warnings and reprimands, ordering compliance, restricting processing activities and imposing administrative fines.
The draft guidelines examine how administrative fines interact with these other measures.
The public consultation is scheduled to close on 13 November 2026 at 23:59 CET.
For businesses, the initiative highlights the importance of maintaining documented GDPR compliance procedures and responding appropriately to regulatory investigations.
2. Data Anonymisation: When Does the GDPR No Longer Apply?
On 8 July 2026, the EDPB published Guidelines 02/2026 on Anonymisation.
The guidelines address the distinction between genuinely anonymous information and personal data that remains identifiable, directly or indirectly.
This distinction is essential because the GDPR does not apply to information that has been effectively anonymised. By contrast, pseudonymised data generally remains personal data and continues to be subject to GDPR requirements.
The assessment of anonymisation involves considering risks such as singling out individuals, linking different datasets and inferring information about identifiable persons.
Simply removing names or other direct identifiers does not necessarily make a dataset anonymous.
3. Web Scraping and Generative AI: What Are the Legal Requirements?
Also published on 8 July 2026, Guidelines 03/2026 address web scraping in the context of developing generative artificial intelligence.
Web scraping involves the automated collection of information from websites and other online sources.
A central legal consideration is that publicly accessible personal data is not automatically available for unrestricted collection or processing.
Where personal data is involved, organisations must comply with applicable GDPR requirements, including:
- Establishing an appropriate lawful basis for processing.
- Complying with transparency obligations.
- Respecting purpose limitation and data minimisation.
- Assessing the additional requirements applicable to special categories of personal data under Article 9 GDPR.
The consultation periods for Guidelines 02/2026 and 03/2026 ended on 30 October 2026.
The conclusion of a consultation does not mean that the relevant guidelines have been finally adopted.
4. What Should Businesses Do?
Businesses processing personal data or deploying AI technologies should consider reviewing their data protection practices.
Particular attention should be given to the legal basis for processing, the effectiveness of anonymisation techniques, the origin of datasets used for AI development, and internal procedures for handling data protection incidents and supervisory investigations.
Organisations developing or using generative AI should also assess the interaction between GDPR obligations and the broader European regulatory framework governing artificial intelligence.
Conclusion
The EDPB’s 2026 initiatives demonstrate the increasing importance of data protection compliance in the development and use of artificial intelligence.
Although the guidelines have not yet been finally adopted, they provide useful insight into the regulatory issues under consideration by European data protection authorities.
A proactive legal assessment can help businesses identify compliance risks, strengthen accountability and protect individuals’ fundamental rights.
Official Legal Sources
- European Data Protection Board, Guidelines 04/2026 concerning administrative fines and other corrective powers, published 17 September 2026.
- European Data Protection Board, Guidelines 02/2026 on Anonymisation, published 8 July 2026.
- European Data Protection Board, Guidelines 03/2026 on Web Scraping in the Context of Generative AI, published 8 July 2026.
- Regulation (EU) 2016/679 (GDPR), particularly Articles 5, 6, 9, 58 and 83.
PRILI & PARTNERS LAW FIRM
Athens | Glyfada | Mykonos
www.prili-law.gr
This article is provided for general informational purposes only and does not constitute personalised legal advice. Artificial intelligence tools were used in its preparation. The content underwent human legal review and editorial oversight prior to publication.